はじめに
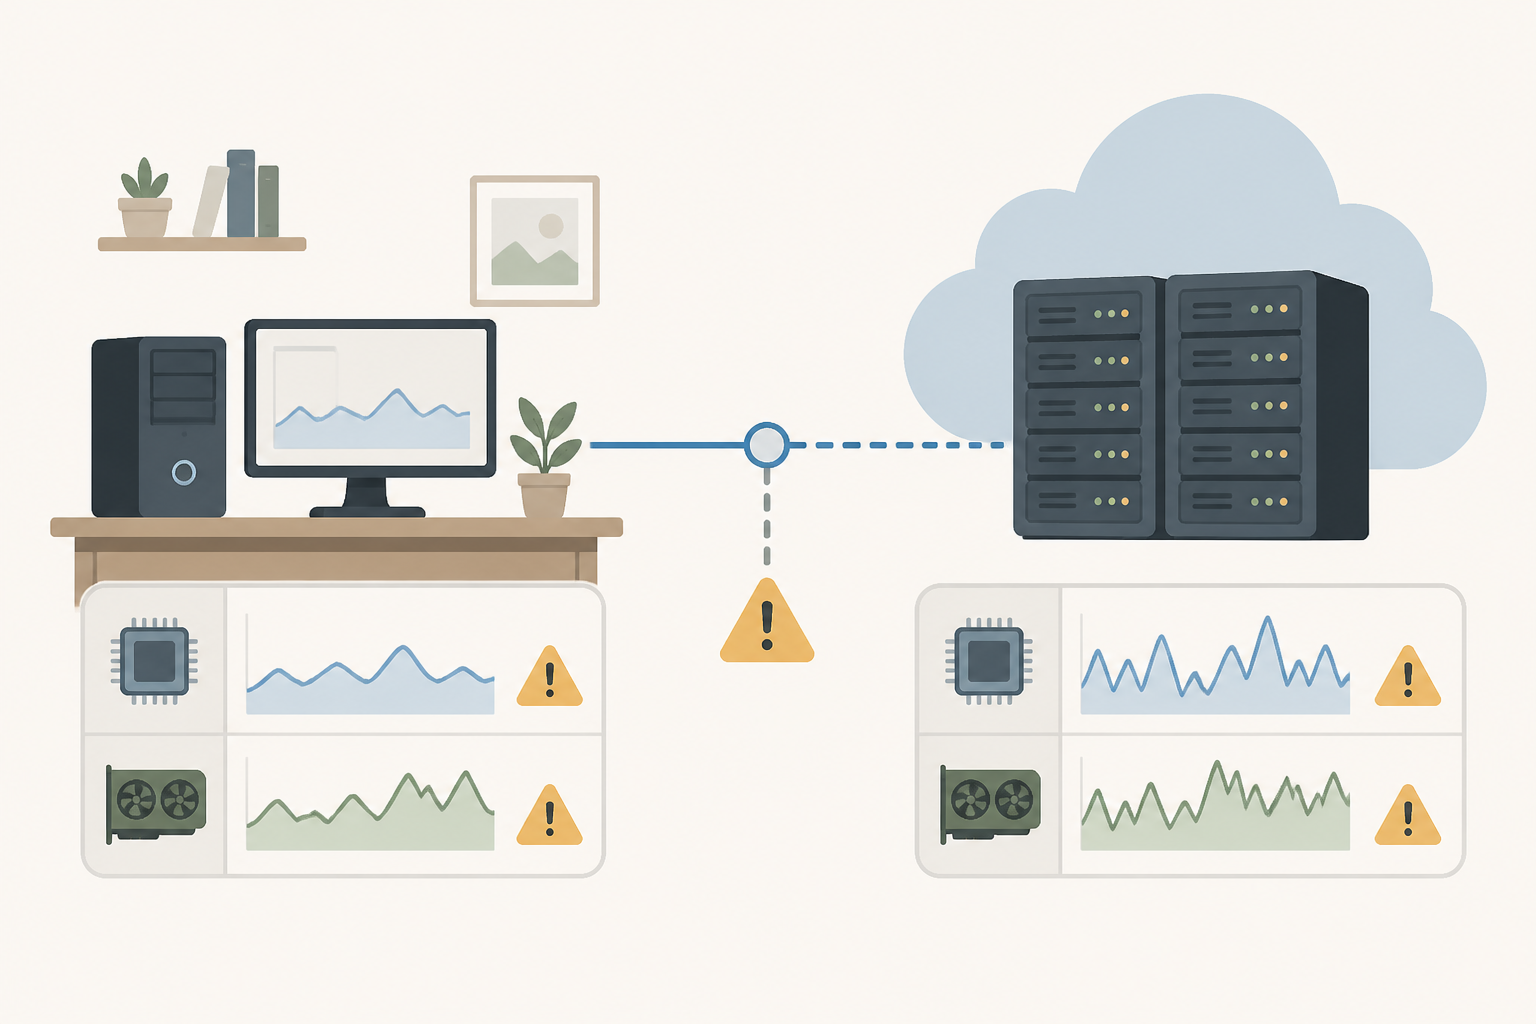
最近、攻撃者が「AIモデルを盗む」のではなく「AIを動かす」ために計算資源を利用する動きが指摘されることがあります。ここでは参考ニュースの指摘内容を踏まえつつ、初心者向けにクラウドや自宅PCが知らないうちにAIモデルの実行に使われているかを確認するためのチェックリストと、今すぐできる対策をわかりやすく解説します。特定の事象はニュースやログの確認でしか確定できないため、可能性や一般的な手順としてご理解ください。
チェックリスト(確認手順)
1. 利用状況と請求の確認
-
クラウドを利用している場合は、請求額や利用時間に急な増加がないか確認します。異常な増加は不正利用の可能性があります。
-
自宅PCでは、電気代の急増やPCが頻繁に高負荷になる時間帯がないかを確認します。
2. CPU/GPU・プロセスの確認(基本)
-
Windowsならタスクマネージャ、macOSならアクティビティモニタ、Linuxなら
topやhtopでCPU使用率や不明なプロセスを確認します。 -
GPUがある場合は、一般的には
nvidia-smi(NVIDIA)でGPU使用状況を確認できます。高いGPU使用率が継続しているときは注意が必要です。初心者は表示を写真に撮って記録しておくとよいです。
3. ネットワーク通信の確認
-
ルーターやクラウドのネットワークモニタで、送信トラフィック(アウトバウンド)が急増していないか確認します。AIモデルの実行は大きなデータ送信を伴う場合があります。
-
接続先が不明な外部アドレスとの長時間接続がないか、疑わしい通信がないかをチェックします(ログの見方は機器やサービスによります)。
4. アクセス情報・権限の確認
-
クラウドではIAMやAPIキーの利用履歴を確認し、見覚えのないアクセスがないかチェックします。見慣れないAPIキーや不明なユーザーがあれば可能性があります。
-
自宅PCでは、共有設定やリモートアクセス(リモートデスクトップ、SSHなど)の設定を確認し、不正ログインの痕跡がないかを確認します。
5. コンテナ・仮想マシンの確認
-
Dockerや仮想マシンを使っている場合、稼働中のコンテナやイメージに見覚えがないものがないか確認します。たとえば
docker psで動作中のコンテナ一覧を確認できます。 -
クラウドではインスタンス一覧やスナップショットの履歴をチェックします。不明なインスタンスが立ち上がっている可能性があります。
6. スケジュールタスクや自動起動の確認
-
定期実行のスクリプト(Windowsのタスクスケジューラ、Linuxのcrontabなど)に見慣れないジョブがないか確認します。
今すぐできる対策(優先度別)
高優先度(直ちに行う)
-
不審な活動を見つけたら、まず問題の端末やインスタンスをネットワークから切り離す(オフラインにする、または該当インスタンスを停止する)ことを検討してください。ログを保存できる場合は保存しておきます。
-
クラウドのAPIキーやパスワード、SSH鍵は直ちに無効化・ローテーションします。二段階認証(MFA)が設定できる場合は有効化します。
中優先度(短時間で対応)
-
OSやソフトウェア、セキュリティパッチを最新にし、既知の脆弱性を減らします。
-
アンチウイルスやマルウェアスキャンを実行して感染の有無を確認します(検出できるものもありますが、万能ではありません)。
-
不要なサービスやポートを閉じ、リモートアクセスは必要な範囲だけに制限します。
低優先度(運用で続ける)
-
請求アラートやリソース使用の通知を設定して、異常を早期に検知できるようにします。
-
定期的にログを確認するルーチンを作り、異常を早く発見できる体制を整えます。
非技術者向けの簡単な対処
-
クラウドの請求に心当たりのない増額があればクラウド提供者へ連絡する。
-
自宅PCが重いと感じたら一度再起動し、電源を切ることで外部からの利用を止められる可能性があります(※再起動前にログを残せるなら保存することが望ましい)。
-
ルーターの再起動やルーター管理画面で接続機器を確認し、不審な機器があればネットワークから切断する。
-
パスワードとメールの変更、MFAの有効化を行う。必要なら専門家やサポート窓口に相談する。
ログの保全と報告
不審な痕跡を見つけた場合、可能であればログやスクリーンショットを保存しておきます。クラウドを利用している場合はプロバイダのサポートに状況を伝え、指示を受けるとよいでしょう。法的な対応が必要かどうかは専門家に相談してください。
まとめ
クラウドや自宅PCが知らないうちにAIモデルの実行に使われている可能性に対しては、請求や負荷、プロセス、ネットワーク、アクセス権の確認を中心にチェックし、疑わしい場合は速やかに隔離・認証情報のローテーション・サポートへの連絡といった対策をとることが重要です。ここに挙げた手順は一般的な対処法であり、個別の状況に応じて専門家の助言を受けることをおすすめします。
参考情報
「AIを盗む」のではなく「AIを動かす」ために Googleが捉えた攻撃者の異変 – キーマンズネット
※この記事には広告が含まれています。
関連するおすすめサービス
Webサイトを運営する場合は、改ざんやマルウェアへの備えも検討しておきましょう。

コメント