はじめに
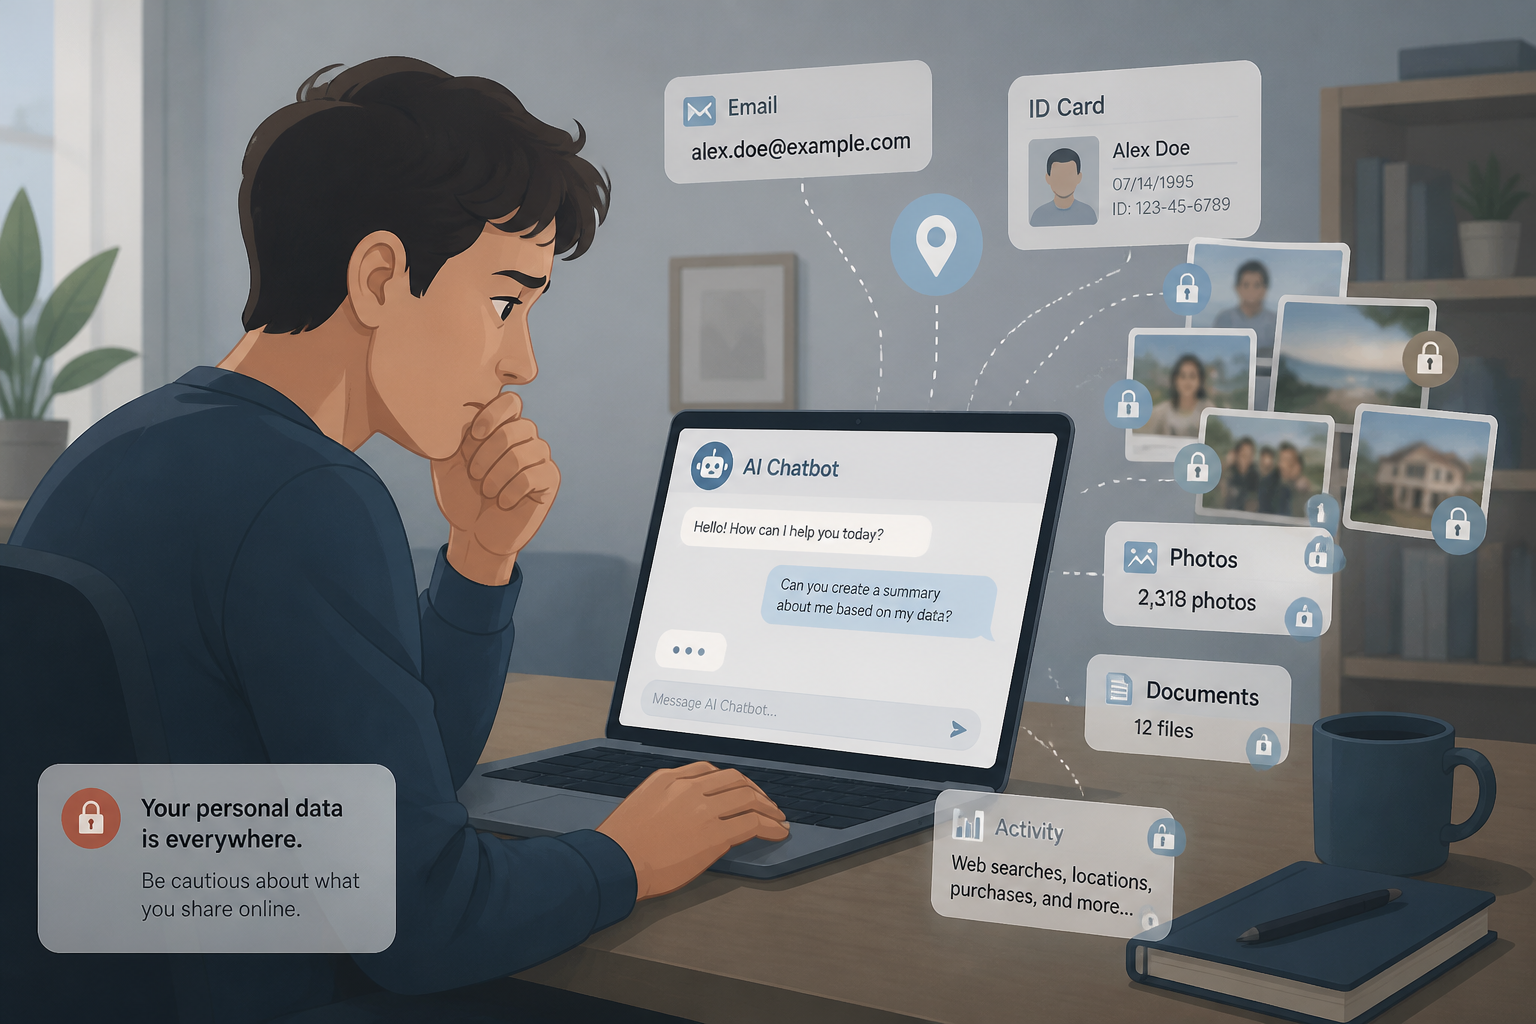
チャットボット(ChatGPTなど)に画像や個人情報をアップロードしたあと、それらが外部に流出した疑いがある場合、初心者でも取れる初動対応があります。本稿は実行しやすい順序(発見直後の24時間行動を含む)で、証拠保全から削除依頼、継続的な監視、法的対応まで具体的手順やテンプレートを示します。状況によっては異なる対応が必要になるため、あくまで一般的なガイドとしてご利用ください。
7ステップ(証拠確保〜削除依頼・監視・法的対応)
ステップ1:まず冷静に状況を把握する
何が、いつ、どのサービスにアップロードされたのかを整理します。以下は優先度の目安です(発見直後の24時間でまずやること)。
- 発見直後(0〜2時間):サービスの利用中止(アップロード中なら中断)、スクリーンショット保存、該当アカウントのパスワード変更(ただし証拠改変に注意)
- 初動(2〜12時間):元ファイルを確保(コピーを作成して読み取り専用で保管)、簡易削除依頼の送信(サービス窓口へ)
- 24時間以内:ログの保存(可能であればHARやダウンロード可能なログ)、関係者への最小限の通知(被害拡大の恐れがある場合)
ステップ2:証拠を確保する(具体手順とツール例)
疑いがある場合は、できるだけ早く証拠を残します。誤って証拠を改変しないよう、まずは元データをコピーしてオリジナルは触らないことが基本です。
スクリーンショットの取り方(日時を示す方法)
- 画面にシステム時刻が表示されていることを確認して撮影する(タスクバーやメニューバーに時刻が見えるように)。
- フルページのログや会話を保存する場合、ブラウザの印刷→PDF保存機能で保存すると日時情報やURLが残りやすい。
- スクショのファイル名に取得日時を入れて(例:2026-09-26_1430_screenshot.png)コピーを複数保存する。
ブラウザ開発者ツール/HARの保存
- Chrome/Edge/Firefox:F12でデベロッパーツールを開き、Networkタブで通信を記録(Record)、該当操作を再現してから右クリック→”Save all as HAR”を保存する。HARにはHTTPヘッダ・レスポンス内容の一部が含まれる。
- 保存したHARやコンソールログはそのまま提出できるよう別名で保管し、タイムスタンプを付ける。
ファイルのハッシュ値を取る(改変検知用)
- Mac/Linux:ターミナルで
shasum -a 256 ファイル名を実行 - Windows:PowerShellで
Get-FileHash -Algorithm SHA256 ファイル名、またはコマンドプロンプトでCertUtil -hashfile ファイル名 SHA256 - ハッシュ値(SHA-256など)と取得日時をメモしておくことで、後の証拠保全に役立ちます。
Exif/メタデータの抽出
- ExifTool(https://exiftool.org/)は画像やPDFのメタデータを抽出する代表的なツールです。例:
exiftool image.jpg - オンラインツールは便利ですが、機密性の高いファイルはオフラインで確認することを推奨します。
保存先と改変防止の注意点
- オリジナルは読み取り専用メディア(外付けHDDやUSBメモリ)にコピーし、そのコピーを作業用に使う。
- クラウド同期が自動で動作する場合、ログやファイルのタイムラインが変わる可能性があるため、同期は一時停止する。
- 調査の際は元ファイルを上書きしない。可能なら複製を作り検証は複製で行う。
ステップ3:アカウント設定とアクセス管理の見直し
該当するサービスのアカウントがある場合は、一般的に次を検討します。
- パスワードを強力なものに変更(同じパスワードの再利用は避ける)
- 二段階認証(2FA)を有効にする:推奨順は認証アプリ(例:Authenticatorアプリ)、ハードウェアトークン、SMS
- 不要な連携アプリや公開設定を見直す(OAuth連携やサードパーティ連携を切る)
- APIキーやトークンが流出した可能性がある場合はキーを無効化・再発行する
注:アカウント直後にパスワード変更を行う際、サービス側のログを消さないよう公式の推奨手順を確認してください(操作でログが上書きされるケースは稀ですが注意に越したことはありません)。
ステップ4:サービス側へ報告・削除依頼を行う
流出の疑いがある場合は、利用しているチャットボットやプラットフォームの窓口(ヘルプセンター、プライバシー窓口等)へ連絡します。以下は実用的な削除依頼の日本語テンプレート(そのまま利用可能です)。
削除依頼メール/フォームのテンプレート(例)
※必要に応じて該当箇所を書き換えてください。
件名:個人情報(画像)に関する削除・調査のお願い
本文:
サービス運営者 ご担当者様
いつもお世話になっております。以下の件について削除と確認、調査をお願いいたします。
・発生(確認)日時:2026年9月26日 14:30 頃(日本時間)
・該当アカウント:example@example.com(またはユーザー名:example_user)
・流出が疑われるデータ:個人の写真(顔写真)、氏名、連絡先メールアドレス(具体的なデータは要相談)
・保存している証拠:スクリーンショット(ファイル名:2026-09-26_1430_screenshot.png)、HARログ(ファイル名:network_20260926.har)、ファイルハッシュ(SHA256: <ハッシュ値>)
・お願いしたい対応:
1) 該当データの削除(該当箇所の削除と削除完了の確認書面またはメール)
2) 当該事象に関するログ(アクセスログや操作ログ)についての有無の確認と提供可否の連絡
3) 今後の対応方針と、こちらに報告いただける連絡先
個人情報に関わるため、速やかなご対応をお願いいたします。必要であれば追加の証拠を提出いたしますのでご指示ください。
連絡先:<あなたの氏名> / 電話:090-xxxx-xxxx / メール:example@example.com
以上、よろしくお願いいたします。
サービスごとに窓口や受付フォームが異なります。以下は代表的な窓口例(リンク先は公式サポートページ):
- OpenAI ヘルプセンター(例):https://help.openai.com/
- Microsoft サポート/Azure OpenAI:https://support.microsoft.com/
- LINE ヘルプ: https://help.line.me/
- Google サポート: https://support.google.com/
(上記は窓口例です。実際の報告手順や必須情報は各サービスのヘルプを参照してください。)
ステップ5:関係者への連絡と被害拡大の防止
本人以外に影響が及ぶ恐れがある場合(家族や職場の情報を含むなど)は、関係者に速やかに知らせることが重要です。ただし、過剰な共有はかえってリスクを広げるため、伝える相手と範囲は慎重に判断してください。伝える際のポイント:
- 誰にどの情報を伝えるのかを明確にする(最小限の範囲で)。
- 二次被害を避けるため、流出疑いの詳細は必要最小限に留める。
- 職場関係者に伝える場合は、社内の情報セキュリティ窓口や総務に報告する。
ステップ6:継続的な監視と被害対策
流出の可能性がある場合は、しばらくの間は状況を監視します。一般的な対策例:
- メールやSNSでの不審な連絡に注意する(フィッシングの可能性を常に疑う)。
- 金融情報が含まれる場合は、カード会社へ連絡し一時停止や再発行を検討する。
- 必要に応じてクレジットモニタリングやID監視サービスの利用を検討する。
- 公式からの報告やアップデートを定期的に確認する。
ステップ7:必要に応じて専門家や公的機関に相談する
状況によっては、警察に被害届を出す、消費生活センターや自治体の相談窓口に相談する、弁護士に相談するなどを検討します。日本で相談可能な代表的な窓口(例):
- 警察(サイバー犯罪相談窓口):最寄りの警察署・警察相談専用窓口
- 消費生活センター(自治体):消費者被害に関する相談窓口
- 個人情報保護委員会の相談窓口(個人情報の取り扱いに関する一般的な相談)
- 弁護士会の法律相談、弁護士費用保険に加入している場合は保険会社の相談窓口
法的手続きや証拠保全の方法については、必要に応じて弁護士に助言を求めることが有効です。弁護士や公的機関に相談する場合、上で示したハッシュ値やHAR、スクリーンショットは役立ちます。
初心者向けのテンプレート(削除依頼の簡単な例)
以下は短くまとめた例文です。窓口のフォームやメール本文にそのまま貼って使えます。
件名:個人情報の削除と調査のお願い
本文:
お世話になります。ユーザー名(またはメール):example@example.com に関して、2026-09-26 14:30 頃にアップロードした画像/個人情報が外部に公開または流出している可能性があります。添付のスクリーンショット(ファイル名:…)およびHARログ(ファイル名:…)を提出できますので、該当データの削除とログの確認、対応状況のご連絡をお願いいたします。連絡先:example@example.com/090-xxxx-xxxx
注意点と心構え
- 根拠が不確かな段階での断定は避け、”疑い”として扱う。
- 自分で調査する際、証拠を上書きしたり改変しないよう注意する(必ず複製を作る)。
- 攻撃者と直接やり取りすることは一般的に推奨されない(追加被害や脅迫につながる恐れがある)。
- クラウド同期やバックアップの自動動作により、証拠のタイムラインが変わることがあるため同期停止を検討する。
影響度の判定基準(高・中・低)と推奨対応
- 高リスク:本人確認書類(運転免許証、マイナンバー等)、金融情報(口座番号、カード情報)、パスワード/認証情報。
- 対応例:カード停止・再発行、口座監視、警察への相談、速やかな削除依頼と弁護士相談を検討。
- 中リスク:氏名+連絡先、職場情報、プライバシーに深く関わる写真。
- 対応例:サービスへの削除依頼、関係者への注意喚起、ID監視サービスの検討。
- 低リスク:公開済みのプロフィール情報や非機密の会話ログ。
- 対応例:削除依頼や公開範囲の見直し、状況に応じて監視を継続。
プラットフォーム別の窓口・参照先(例)
対応の第一歩は、利用しているサービスの公式ヘルプを確認することです。代表的なページ(2026年時点での一般的な窓口例):
- OpenAI ヘルプセンター:https://help.openai.com/ (プライバシーやアカウント関連のフォームを確認)
- Microsoft サポート:https://support.microsoft.com/ (AzureやMicrosoft製品の報告窓口)
- LINE ヘルプ: https://help.line.me/ (個人情報に関する問い合わせページ)
- Google サポート: https://support.google.com/ (アカウント・コンテンツ削除の申請方法)
注:リンク先の手順や窓口は変更されることがあるため、必ず最新の公式ページを確認してください。
行動可能なチェックリスト(印刷・保存用)
- □ 発見日時と発見経緯をメモする
- □ スクリーンショットを撮る(時刻が見えるように)
- □ 元ファイルをコピーして読み取り専用で保管する
- □ HAR/ブラウザログを保存する(可能な場合)
- □ ファイルハッシュ(SHA-256)を取得して記録する
- □ アカウントのパスワード変更・2FA設定を検討する
- □ サービス窓口へ削除依頼を送る(テンプレート利用)
- □ 必要に応じて関係者・金融機関・警察に相談する
FAQ(よくある疑問)
Q:オンラインフォームから削除依頼を出せばすぐ消える?
A:状況により異なります。サービスの規約や調査結果に基づき対応されるため、即時削除が保証されるわけではありません。削除の可否や調査結果は運営側からの回答を待ってください。
Q:自分で相手を特定してはいけない?
A:個人での調査で相手を誤認するとトラブルになる可能性があるため、特定は専門家や公的機関に任せることを推奨します。証拠を揃えて公式窓口や警察に相談してください。
まとめ
疑いがあるときは、まず冷静に状況を整理し、24時間以内に重要な初動(スクリーンショット保存、オリジナルファイルの保全、アカウント保護、サービスへの初回通報)を行うことが重要です。その後、削除依頼や継続的監視、必要に応じて専門家や公的機関に相談してください。各ステップはケースにより適切な手順が異なるため、不明点があれば専門機関や弁護士に相談してください。
参考情報・公式ページ(例)
- OpenAI ヘルプセンター:https://help.openai.com/
- Microsoft サポート:https://support.microsoft.com/
- LINE ヘルプ: https://help.line.me/
- Google サポート: https://support.google.com/
- ExifTool(メタデータ抽出ツール):https://exiftool.org/
執筆者情報・更新日
執筆:AI・IT分野のセキュリティライター(匿名)/監修:情報セキュリティ実務経験者(一般的助言)
最終更新日:2026-09-26
※この記事には広告が含まれています。
関連するおすすめサービス
Webサイトを運営する場合は、改ざんやマルウェアへの備えも検討しておきましょう。

コメント