はじめに
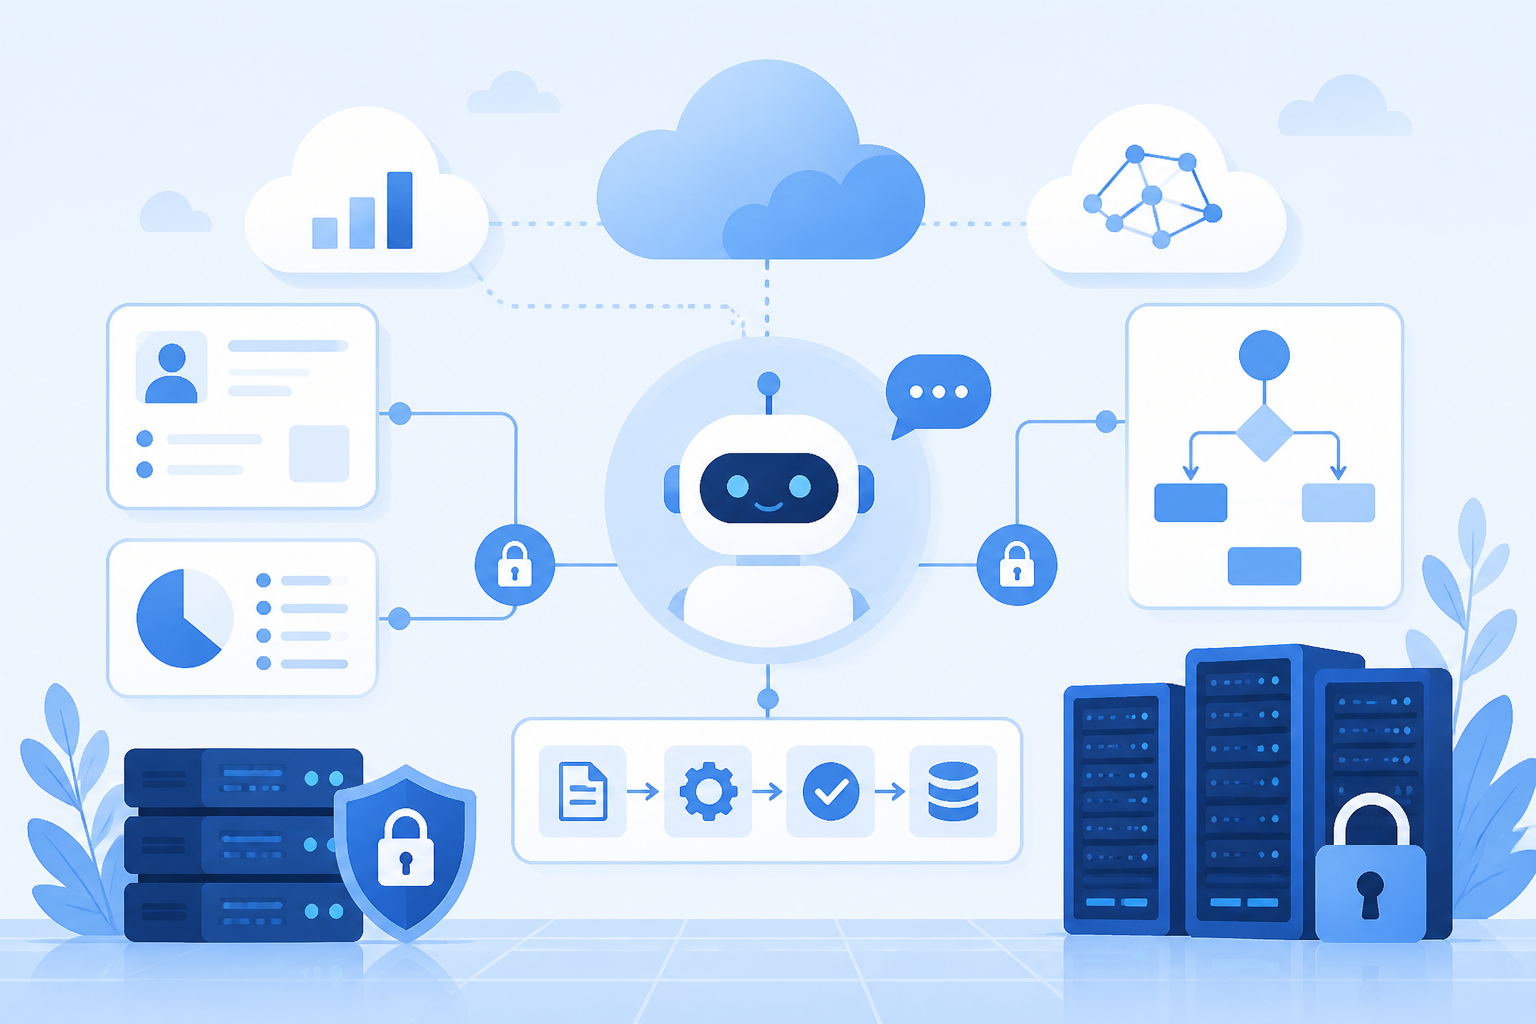
ChatGPTや生成AIを自社のERP/CRM(例:Oracle)に接続して業務を自動化すると効率化が期待できますが、データ漏えいや誤った自動化による業務影響などのリスクも伴います。本記事は初心者が着手前に確認すべき7つの安全ポイントを、具体的な手法・ツール名、簡易アーキテクチャ例、検証方法、テンプレート付きで解説します。まずは小さな範囲(MVP)で安全ラインを満たしてから段階的に拡大してください。
7つの確認ポイント
1. データ分類(どのデータを扱うかを明確にする)
まず自社データを機密度で分類(例:公開/内部/機密/極秘)します。分類により匿名化や送信可否が変わるため、ERP帳票や顧客データなど項目レベルで整理してください。
- チェック: データ項目ごとに”機密度ラベル”を付与しているか(CSVやDBスキーマで管理)
- ヒント: ラベル管理はCSV/Excelで始め、将来的にCMDBやデータカタログ(例: Collibra 等)に移行
2. アクセス制御と最小権限
AIの利用は”最小権限の原則”を徹底します。ユーザー・サービスごとにロールを設計し、APIキーや認証情報は安全に管理します。
- チェック: ロールベースアクセス制御(RBAC)で権限が設計されているか
- 具体例: APIキーはクラウドKMS(AWS KMS、Azure Key Vault、Google KMS)で管理し、短期ローテーションを設定
- ヒント: サービス間認証はOIDC/OAuth2.0やmTLSを検討
3. データ最小化と匿名化(不要な情報は送らない)
生成AIに送るデータは業務に必要な最小限にします。個人を特定する情報はマスキング、トークナイゼーション、ハッシュ化、差分プライバシー等の手法を使い分けます。
- チェック: PII(氏名、住所、電話番号、ID)を送る前にマスク/トークナイズしているか
- 具体手法:
- マスキング: 例)姓の最初の1文字以外を*にする
- トークナイゼーション: 実データをトークンに置換し、マッピングはKMSや専用ストアで管理
- 差分プライバシー: 集計系や分析で個人識別のリスクがある場合に検討(GoogleやAppleの実装ガイド参照)
- ハッシュ: 一方向ハッシュ(ソルト付き)でIDを隠蔽。ただしリバースは不可だが照合用途には工夫が必要
- ヒント: 匿名化が難しいユースケースは、オンプレやプライベートモデルを検討
4. 通信と保存の暗号化
通信はTLS 1.2以上(推奨TLS 1.3)で保護し、保存時は暗号化(at-rest encryption)を必須にします。クラウドではKMSを利用して鍵管理を厳格に行ってください。
- チェック: API接続がTLS 1.2/1.3で強制されているか(証明書ピンニングやmTLSの検討)
- チェック: 保存データ(DB/ログ/スナップショット)に対してKMSを使った暗号鍵管理が設定済みか
- 具体例: AWS KMS、Azure Key Vault、Google Cloud KMSなどのマネージドKMSを利用し、鍵のローテーションポリシーを設定
5. モデルの選択とデプロイ方法(オンプレ/プライベートか)
クラウド公開APIは手軽ですが、ベンダー側でデータ利用ポリシーや学習への利用があるか確認してください。機密性が高い場合はオンプレミス、プライベートクラウド、企業向け専用インスタンス(SaaSの専用テナント)を検討します。
- チェック: 公開APIを使う場合、ベンダーのデータ利用ポリシー(ログ保存・再利用の可否)を確認したか
- チェック: 高機密データは専用環境(オンプレ/VPC内モデル)で処理する方針があるか
- アーキテクチャ例(簡易テキスト):
・公開API型(短所: データが外部へ)
ERP/DB -> APIゲートウェイ -> 外部生成AI API

・プロキシ経由(推奨MVP)
ERP/DB -> 社内プロキシ/フィルタ(匿名化・ログ)-> 外部API

・オンプレ/プライベートモデル(高機密)
ERP/DB -> 社内APIサーバ -> 社内/プライベートクラウド上のモデル
6. ロギング・監査・モニタリング
誰がいつ何をAIに送ったか、AIがどのような応答を返したかを記録し、異常を検出できるようにします。ログにはPIIを残さない工夫(トークン化)を行ってください。
- チェック: 操作ログとAPIログが保存・監査可能で、ログの保存先も暗号化されているか
- 具体ツール: SIEM(例: Splunk、Elastic SIEM)、クラウド監査ログ(AWS CloudTrail、Azure Monitor)を利用
- ヒント: 異常検知はしきい値アラート+機械学習ベースの検出を組み合わせると効果的
7. 契約・規約・インシデント対応(責任範囲を明確に)
ベンダーの利用規約、SLA、データ居住性ポリシー、インシデント時の責任範囲を必ず確認します。法令・コンプライアンス面では日本の個人情報保護法(APPI)やGDPRなど該当する法令に従い、必要に応じて法務と相談してください。
- チェック: ベンダーのデータ利用ポリシー(データ保存・再利用・学習への利用)を文書で確認したか
- チェック: インシデント発生時の連絡フロー、通知要件、SLAが契約で定義されているか
- ヒント: データ居住性(どの国のサーバにデータが保管されるか)を確認し、必要なら地域制限を要求
リスク事例と優先度(MVPの安全ライン)
導入時に想定される代表的なインシデントと、優先度の高い対策を示します。
- 事例: 出力に機密情報が含まれ外部に漏える(リスク: 高) → 対策: 送信前の匿名化・プロキシフィルタ(優先)
- 事例: 悪意あるプロンプト注入で誤動作(リスク: 中〜高) → 対策: 入力検査、ホワイトリスト化、応答フィルタ
- 事例: APIキーの流出による不正利用(リスク: 高) → 対策: KMSで管理、短期ローテーション、多要素認証
- MVP安全ライン(最低限必須):
- データ分類と”送信可/不可”ルールの策定
- 送信前の匿名化/トークン化フィルタ
- TLS1.2+ と at-rest 暗号化(KMS使用)
- RBACとAPIキー管理
- 基本的なログ保存・監査
実践の流れ(簡単チェックリスト)
- 1) 目的と対象データの明確化(何を自動化するか、どのデータを使うか)
- 2) データ分類と匿名化ルールの適用(トークナイゼーション、マスキング、差分プライバシーを検討)
- 3) アクセス制御と認証方式の設定(RBAC、KMS、短期APIキー、MFA)
- 4) 通信・保存の暗号化を確認(TLS1.2/1.3、KMSで鍵管理)
- 5) ロギングとモニタリングを有効化(SIEM、監査ログ)
- 6) ベンダー契約とインシデント対応を整備(データ利用ポリシー、SLA、通知フロー)
- 7) 検証環境で十分にテスト(以下のテストケース参照)してから本番導入
検証・テスト方法(検証環境での具体ケース)
導入前に以下のテストを実施してください。できれば自動化したテストスクリプトを用意します。
- 安全性テスト: PIIを含む典型的入力を送信し、応答にPIIが含まれないことを確認する(期待結果: PIIはマスク/トークン化される)
- プロンプト注入テスト: 惑わす入力を送って誤動作しないか検証(期待結果: システム指示に従い拒否または安全に処理)
- 機能テスト: 主要ユースケースごとに期待応答を定義し、差分を計測(例: 正答率、誤答率)
- 負荷・レイテンシテスト: 同時リクエスト数に対する遅延やタイムアウトの挙動を確認
- 監査テスト: ログに必要なメタ情報(ユーザーID、タイムスタンプ、リクエストID、トークン参照ID)が残るか確認
- 評価指標例: PII漏えい件数、誤応答による業務再作業率、平均応答時間、アラート検知率
実践テンプレート(すぐ使える雛形)
以下は検討・運用で使える簡易テンプレート例です。社内ルールに合わせて編集してください。
インシデント対応フロー(簡易)
1. 検知: アラートまたは報告受領
2. 初動対応(15分以内): 影響範囲の特定、重要度(High/Medium/Low)判定
3. 一時対応: 該当APIキー無効化、被害拡大防止(プロキシ遮断)
4. 詳細調査: ログ収集、関係者ヒアリング
5. 通知: 法務・CSIRT・ベンダーへ通知(契約に従う)
6. 再発防止: 技術・運用の修正、教育
7. 報告: 経営・関係先へ報告書作成
アクセス権テンプレート(簡易)
ロール: AIユーザー
- 説明: 日常的にAI機能を使用する一般ユーザー
- 権限: リクエスト送信(匿名化前提)、ログ閲覧は不可

ロール: AI管理者
- 説明: 設定変更、APIキー管理
- 権限: キー管理(KMS運用)、ログ閲覧、ロール割当

ロール: セキュリティ監査
- 説明: 監査・調査用
- 権限: 監査ログ閲覧、アラート管理のみ
根拠・参照(公式ドキュメント等)
主要な参考先(必ず最新の公式ページで詳細を確認してください):
- 日本の個人情報保護委員会(APPI): https://www.ppc.go.jp/
- GDPRの解説: https://gdpr.eu/
- AWS KMS: https://aws.amazon.com/kms/
- Azure Key Vault: https://azure.microsoft.com/services/key-vault/
- TLSの基礎: https://www.cloudflare.com/learning/ssl/what-is-tls/
- OpenAI(データ利用ポリシー等): https://platform.openai.com/docs/data-usage-policies
- Oracle Cloud セキュリティ: https://www.oracle.com/security/
まとめ
生成AIとERP/CRMを安全に連携するには、データ分類、匿名化、暗号化、アクセス制御、監査、契約の6領域を揃えることが重要です。まずはMVP安全ライン(データ分類、匿名化、TLS/KMS、RBAC、ログ)を満たすことを優先してください。導入後は検証ケースでのテスト、SIEMによる監視、定期的なルール見直しを運用に組み込み、必要に応じて法務・セキュリティ専門家の助言を受けてください。
参考情報
AI悪用とインサイダーの脅威にどう挑む?–マイクロソフトが示すAIエージェントの安全活用 – ZDNET Japan
オラクルの機能がChatGPTで利用可能に 複数システムをまたぐ業務をAIで自動化 – キーマンズネット
上記に加え、導入前に必ずベンダーの公式ドキュメント(データ利用ポリシー、SLA)や法務に確認してください。
※この記事には広告が含まれています。
関連するおすすめサービス
Webサイトを運営する場合は、改ざんやマルウェアへの備えも検討しておきましょう。

コメント