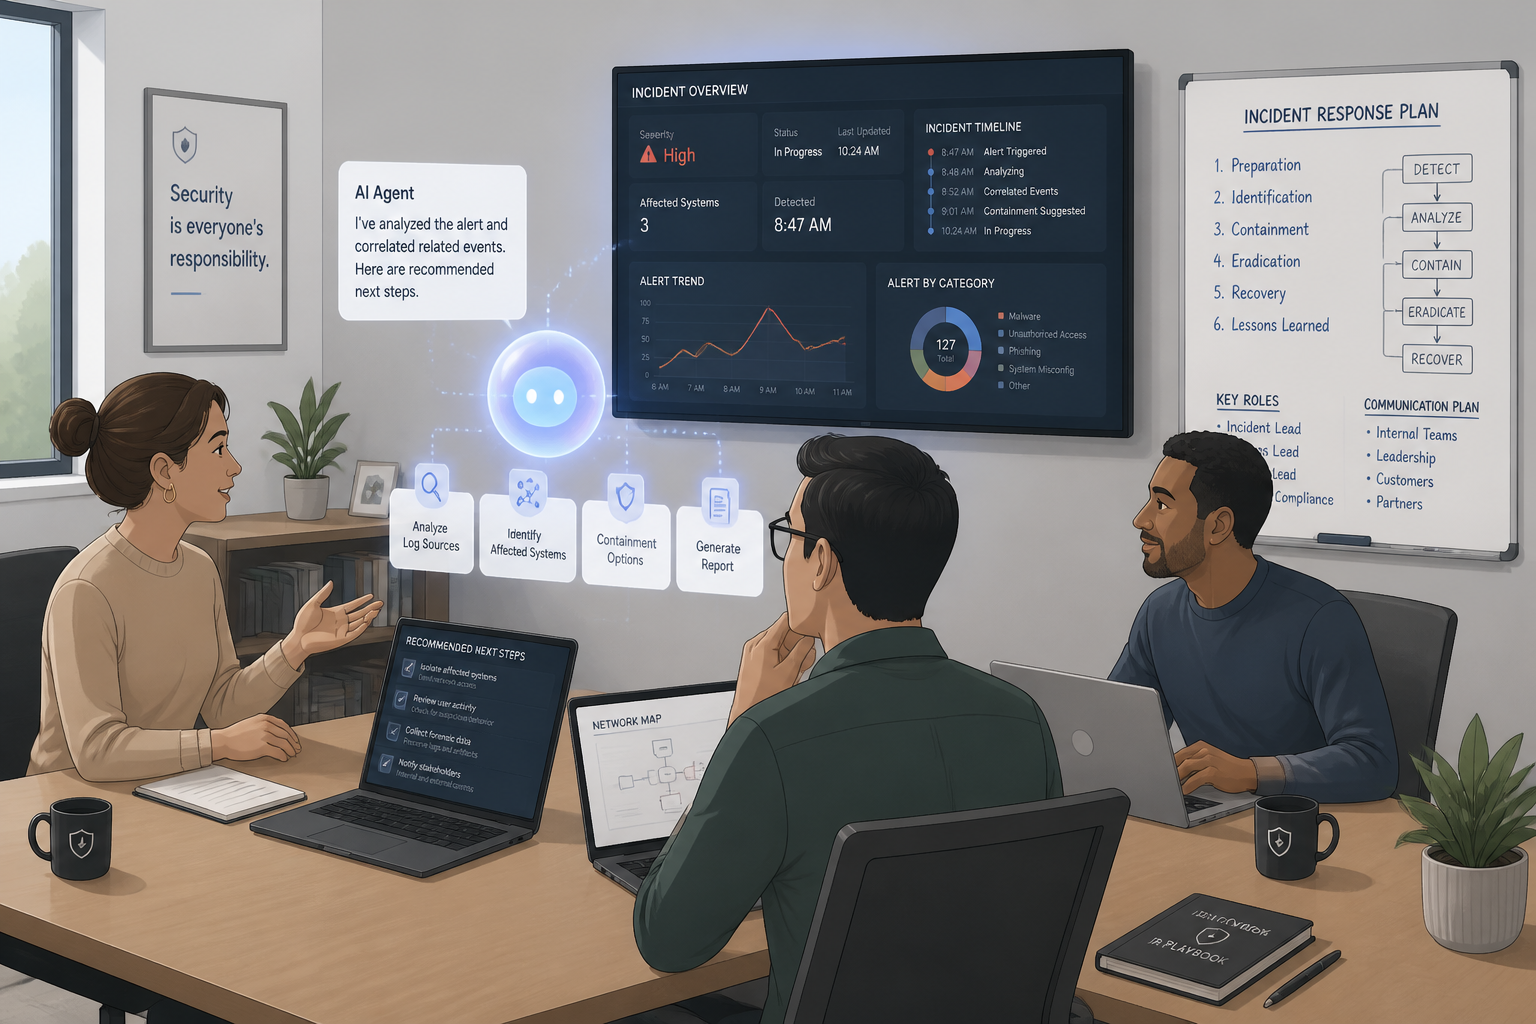
近年、業務を自律的に行う「AIエージェント」を導入する中小企業が増えています。一方で、エージェントが誤作動したり意図しない振る舞いをするリスクも指摘されており、サイバー保険でその損害がカバーされるかは保険商品と契約条項に強く依存します。本稿では初心者向けに、加入前の確認ポイント(具体例付き)、想定ケーススタディ、保険会社に聞くべき質問リスト、実務で使える通知テンプレやログ保存テンプレを提供します。具体的判断は保険約款・代理店・弁護士にご相談ください。
加入前に確認する5つのポイント
1. 保険がカバーする「範囲」を確認する
保険証書で対象となる損害の種類を確認してください。一般的な区分は次の通りです。
- ファーストパーティ:自社の事業中断、システム復旧費用、データ復旧費用など
- サードパーティ:第三者に対する損害賠償(契約上・不法行為上の賠償責任)
- データ漏えい対応費用、身代金(ランサムウェア対応)関連費用
AIエージェント固有の行動で発生した物理的損害(設備破損や人身事故)や、製品が原因で発生した損害(プロダクト責任)をどのように扱うかは契約ごとに異なります。対象外となる可能性があるため、契約書の「補償対象(Insuring Clause)」と「除外(Exclusions)」を照合してください。
2. 「AI」「自律型エージェント」の定義がどう書かれているか
保険約款に「AI」「自律型ソフトウェア」「自動意思決定システム」等の定義があるか確認します。定義がない・曖昧だと、保険会社が”自律的行為”を意図的な行為や設計ミスと結びつけて補償を否定するリスクがあります。具体例を提示してブローカーと合意しておくと安心です。
3. 除外事項(exclusions)を細かく確認する(想定される文言例)
一般的に見られる除外文言(想定例)は次のとおりです。これらはあくまで例ですので、実際の契約は必ず確認してください。
- “本保険は設計上の欠陥、既知のバグ、または製品保証に基づく損害を除外する。”
- “故意の不正行為、違法行為または悪意ある行為による損害は補償しない。”
- “適切な保守・アップデートが行われていない場合の損害は除外される。”
- “本契約は意図的な物理的破壊行為による賠償責任を除外する。”
上記のような文言があると、AIが設計ミスや既知の欠陥で誤作動した場合に補償が否定される可能性があります。除外条件がどの程度厳格か(たとえば”予見可能性”や”合理的注意義務”の有無)を確認しましょう。
4. 保険金額・サブリミットと免責額を確認する
支払限度(リミット)、サブリミット(例:身代金対応上限、データ復旧上限)、免責(自己負担)を照らし合わせて、実際のリスクと金額が釣り合うか検討してください。AI関連のインシデントは復旧費用や第三者賠償で高額になりがちです。
5. インシデント対応支援と通知要件を確認する
保険がインシデント対応ベンダーやフォレンジック、法務・PR支援を提供するか、また通知期限(例:発生後72時間以内に通知)や必須提出書類が定められているかを確認します。通知要件違反は給付に影響する場合があります。
事例(簡易ケーススタディ)
以下は実務で想定しやすい簡易ケース(架空)です。いずれも契約内容で扱いが変わります。
-
ケースA:誤送信による個人情報漏えい(データ漏えい)
AIエージェントが誤って顧客データを外部メールに送信。データ漏えい対応費用(通知、クレジット監視、PR)が発生。多くのサイバー保険ではデータ漏えい対応費用がカバーされることがあるが、AIの挙動が”設定ミス”や”既知の欠陥”に起因する場合は除外されうる。
-
ケースB:自動化された決済ミスで第三者へ金銭的損害
AIが誤って重複支払いを発生させ、取引先が損害を被る。第三者賠償が適用される可能性があるが、APIや外部サービスの契約関係・瑕疵(かし)によっては製造物責任やサービス契約のカバー範囲が争点になる。
-
ケースC:制御AIの誤動作で機器が破損(物理的損害)
倉庫のロボットを操作するAIが誤動作しラックを破壊。物理的損害・人身事故が発生すると、一般的なサイバー保険では補償対象外のこともあり、別途PL/財物保険や労災等との関係で検討が必要になる。
保険に聞くべき質問リスト(契約前)
- 「AI」「自律型エージェント」は契約上どのように定義されていますか?自社のユースケース(具体例)を示して適用可否を確認できますか?
- AIの誤作動による物理的損害や人的被害は補償対象になりますか?(該当する場合、適用条件とサブリミットは)
- 既知の欠陥や設計ミスによる損害は除外されていますか?除外の解釈基準は何ですか?
- プロダクト責任(製造物責任)やサービス提供責任とカバー範囲の関係はどうなりますか?
- データ漏えい対応、身代金支払い、フォレンジック費用、PR/法務支援はどの程度含まれますか?サブリミットはありますか?
- 通知期限・通知先・必須提出書類は何ですか?初期通知の遅延が給付に与える影響は?
- 事前に満たすべきセキュリティ要件(ログ保存、アクセス制御、更新ポリシー等)はありますか?
- 保険会社指定の対応ベンダーがいる場合、その指示に従う義務はありますか?
チェックリストとテンプレ(実務で使える)
保険会社への初期通知テンプレ(必須項目)
【初期通知テンプレ】
・保険契約者名/契約番号
・通知日/発生日時(判明日時)
・連絡先(担当者/電話/メール)
・簡潔な事故概要(何が起きたか)
・影響範囲(システム名・データ種類・取引先の有無)
・被害の大まかな見積(あれば)
・既に行った初期対応(隔離やシャットダウン等)
・証拠保全の状況(ログの保全有無)
・添付予定の資料(ログ、スクリーンショット、通信記録等)
・保険会社に求める対応(例:フォレンジック手配、連絡窓口の指定)
事故ログ保存テンプレ(最低限残す項目)
【ログ保存テンプレ】
・発生日時/検知日時
・影響を受けたホスト名/IP/システム名
・当該AIプロセスの実行ユーザー/バージョン/設定
・関連するシステムログ(OS・アプリケーション・API呼出し)
・ネットワークログ(通信先IP、ポート、接続時間)
・メールや送信履歴(送信先、件名、添付ファイル)
・スクリーンショットやスクリーン録画(可能な範囲で)
・対応作業者の作業記録(誰が何をいつ実施したか)
・バックアップの有無と場所
事故発生時の対処フローチャート(初心者向け)
以下は基本の流れの一例です。社内の手順や契約上の手順を最優先にしてください。記事末で図表化(フローチャート)を推奨します。
-
検知・初動確認
異常検知後、影響範囲を把握。重要:ログを消さない。
-
隔離・一次対応
AIプロセス停止、該当端末・ネットワークを分離。
-
社内連絡と役割の明確化
責任者・IT・法務・広報を招集。
-
保険会社への初期通知
契約の通知期限に従い速やかに連絡(上記テンプレ参照)。
-
証拠保全とログ収集
ログ・設定情報を確実に保全し、改変を避ける。作業は担当者を明確に。
-
外部専門家の投入
必要に応じてフォレンジック、法務、PRを手配。保険が支援する場合は指示に従う。
-
被害評価と記録
影響、復旧費用、第三者損害を記録。領収書を保存。
-
保険金請求とフォロー
指示に沿って書類提出。追加調査に対応。
-
説明と再発防止
取引先・従業員への通知、原因究明と対策実施。
注意点(要約)
- ログや証拠を不用意に消さない。これが給付判断に影響する可能性がある。
- 通知期限は契約により異なる。早めの連絡が重要。
- 技術対応だけでなく法務・広報対応を同時に検討する。
- 事前のセキュリティ対策(ログ保存、更新体制等)が契約の条件になっていることがある。
FAQ(よくある疑問)
Q1:AIのバグは製造物責任(PL)ですか?
A:ケースバイケースです。AIが組み込まれた製品や提供サービスの性質、契約関係、国ごとの法制度によりPLやサービス責任の適用が異なります。保険での扱いも契約により異なるため、専門家に相談してください。
Q2:身代金(ランサム)支払いはカバーされますか?
A:保険商品によります。一部のサイバー保険は身代金支払いや交渉費用、フォレンジック費用をカバーしますが、サブリミットや条件(支払可否を保険会社が管理する等)があるため、事前確認が必要です。
Q3:国外での被害(海外拠点や顧客)も補償されますか?
A:保険の適用地域や準拠法により異なります。国や地域ごとの通知義務や規制(個人情報保護法や監督当局への報告)も考慮する必要があります。
地域・業種差のポイント(日本向け注意点)
国や業種により適用や通知義務が異なります。日本向けの参考点:
- 個人情報が関係する場合、個人情報保護法に基づく漏えい時の対応(監督機関への報告義務等)を確認する必要があります。
- 金融・医療・インフラ等の業種は、業界規制やガイドラインで追加の通知義務やセキュリティ基準が課されていることがあります。
- 参考情報として、内閣サイバーセキュリティセンター(NISC)、経済産業省のサイバー関連ガイドライン、一般社団法人 日本損害保険協会の資料などを参照すると実務的な指針が得られます。
SEO対策と出典・図表の活用(編集者向けメモ)
この記事を検索で表示させやすくするためのポイント(編集者向け):
- 見出しに想定検索語を自然に入れる(例:「AI エージェント サイバー保険 補償範囲」「AI 暴走 サイバー保険 事例」)。
- FAQを構造化データ(schema.org/FAQPage)で出力するとリッチスニペットを狙いやすい。
- 事故発生フローや補償範囲の比較表を図で示すと理解が早まる(図表のキャプションと代替テキストを必ず付与)。
- 出典は複数示す:公式ガイドライン(NISC、経済産業省)、業界団体(日本損害保険協会)、保険会社の商品ページや業界レポートを併記することを推奨します。
まとめ(次にすべきこと)
AIエージェントの誤作動による損害がサイバー保険でカバーされるかは契約条項次第です。まずは以下の3ステップを実行してください。
- 保険証書の「補償対象」「除外」「通知要件」「サブリミット」を上記の質問リストに沿って確認する。
- 自社のAIユースケースを整理し(機能・接続先・ログの有無・更新体制)、ブローカーに具体例を示して適用可否を確認する。
- 事故発生時の初期通知テンプレとログ保存テンプレを社内手順に組み込み、関係者に周知して訓練する。
不明点や複雑な事案は、保険ブローカー・弁護士・インシデント対応の専門家に相談してください。
参考情報
- 内閣サイバーセキュリティセンター(NISC)
- 経済産業省(サイバーセキュリティ関連資料)
- 一般社団法人 日本損害保険協会
- (記事中参照)ロイター:AIエージェントの「暴走リスク」関連報道
この記事は一般的なガイダンスを目的としており、法的助言ではありません。具体的な保険判断は保険約款・代理店・弁護士にご相談ください。
※この記事には広告が含まれています。
関連するおすすめサービス
Webサイトを運営する場合は、改ざんやマルウェアへの備えも検討しておきましょう。

コメント